



来源:大成律师事务所
导语
2027年2月18日起,欧盟电池护照 (Battery Passport) 将正式适用于相关电动汽车电池、轻型交通工具电池以及容量超过2 kWh的工业电池。2026年8月21日,欧盟委员会发布更新版指导文件,将相关信息整理为71个数据点。
对企业而言,真正的挑战已经不是“如何做一个二维码”,而是Battery Passport中的数据由谁产生、谁验证、谁更新、谁保存证据,以及错误数据导致监管风险后由谁承担责任。
尤其值得注意的是,《欧盟电池法规》第77条第4款将确保Battery Passport信息准确、完整并保持更新的义务明确赋予“将电池投放市场的经济运营商”(the economic operator placing the battery on the market)。但该等主体与真正掌握底层数据的供应商往往并不相同。由此,Battery Passport正从一项产品数字化要求,演变为涉及采购合同、供应链数据、证据体系和责任分配的新型合规问题。
一、管理层注意要点
(一)Battery Passport并非单纯的IT项目。真正需要建立的是一套“Data(数据)→ Source(来源)→ Evidence(证据)→ Verification(验证)→ Update(更新)→ Responsibility(责任)”的供应链数据治理体系。
(二) 企业不能仅凭合同免除法定义务。欧盟法规决定谁对监管机构承担法定义务;采购合同则分配供应链内部因数据错误、迟延和整改产生的商业后果,两者必须区分。
(三) 未来半年最重要的工作并非先建立数据库,而是建立数据责任矩阵。企业应尽快识别每个适用数据点的Regulatory Owner(合规责任方)、Data Generator(数据生成方)、Evidence Owner(证据持有方)、Verification Mechanism(验证机制)、Update Trigger(更新触发情形)和Contractual Liability(合同责任)。
二、71项数据公布后,Battery Passport已经进入实施准备阶段
根据《欧盟电池法规》【Regulation (EU) 2023/1542】,自2027年2月18日起,每一块电动汽车电池(EV battery)、轻型交通工具电池(LMT battery)以及容量超过2 kWh的工业电池,在投放欧盟市场或投入使用时原则上都必须具有Battery Passport。
2026年8月21日,欧盟委员会发布更新版《数字电池护照数据点分类指导文件》(Digital Batteries Passport Data Points by Category),将不同电池类别可能涉及的信息整理为71个数据点。该文件旨在帮助企业为实施电池护照作准备,后续仍可能随着《欧盟电池法规》的实施进展而更新。
需要特别说明的是,71项并不意味着每一种电池自实施之日起都必须填写完全相同的71项信息。欧盟委员会已经按照不同电池类别,将相关数据区分为强制项目、可选项目、仅在特定情形下适用的项目,以及截至2027年2月暂不需要填写或展示的项目。
因此,企业现在首先需要解决的不是“建立一张71项清单”,而是明确:对于自己的产品,哪些数据真正适用?这些数据究竟掌握在谁手中?从企业实施角度看,接下来半年最重要的任务,是为每一个适用数据点找到对应的:Regulatory Owner(合规责任方)、Data Generator(数据生成方)和Evidence Owner(证据持有方)。
这些并非《欧盟电池法规》定义的法律角色,而是企业为落实合规要求所采用的治理分工;三者往往也并不是同一个主体。
三、谁在法律上对Battery Passport负责?
理解Battery Passport,首先需要区分三个概念:合规责任 (Regulatory Responsibility)、数据责任 (Data Responsibility) 和合同责任 (Contractual Responsibility)。三者并不等同。
《欧盟电池法规》第77条第4款的表述非常具体:将电池投放市场的经济运营商应确保电池护照中的信息准确、完整并保持更新。该等经济运营商可以书面授权其他运营商代其行事,但不能仅因供应链合同或授权安排而免除其对监管机构承担的法定义务。因此,中国供应商向欧洲客户提供Battery Passport所需数据,并不当然意味着中国供应商成为第77条项下最终负责Battery Passport的主体。
但这并不意味着上游供应商没有法定责任。《欧盟电池法规》第39条已直接要求电芯和电池模块供应商在向制造商供货时,免费提供制造商为遵守该法规所必需的信息和文件。
在第39条没有直接覆盖的其他供应链环节,或者法规要求需要进一步细化时,由于大量底层信息掌握在电池制造商、电芯企业、材料供应商乃至更上游企业手中,负责将电池投放市场的经济运营商仍需通过采购合同、供应商行为准则和数据协议,落实数据提供、更新、验证和赔偿责任分配。为便于讨论,本文以下以欧洲买方实际承担将成品电池投放欧盟市场角色的典型交易为例,并将该等主体简称为“欧洲买方”。换言之,供应链数据义务并非全部来自合同,但合同仍是将法规要求落实到具体主体的重要工具。
因此,可以把Battery Passport的责任结构概括为:
- 欧盟法律决定谁对监管机构承担法定义务;
- 供应链决定谁实际生成和掌握数据;
- 合同决定供应链内部由谁承担相应的商业后果。
未来大量合规和合同争议,很可能就发生在这三类责任并不重合的地方。
四、为什么欧洲买方最终仍须向中国供应链“要数据”?
Battery Passport中的信息远不止产品名称、型号和制造商信息。
根据《欧盟电池法规》及相关指导文件,其数据大致涉及以下几类。需注意的是,不同数据点所对应的实体义务存在分阶段实施安排,并非下列所有信息都自2027年2月18日起同步成为必须填报的数据:
- 产品身份和技术数据。例如型号、容量、电压、功率、化学体系等。
- 性能和耐久性数据。例如容量、效率、性能状态、寿命等。
- 材料和供应链数据。例如材料组成、关键原材料以及再生材料比例。
- 可持续性和合规数据。例如碳足迹、负责任采购等信息。
- 生命周期数据。例如拆解、维修、再利用、再制造及回收相关信息。
这些数据显然不可能全部由第77条项下负责Battery Passport的欧洲买方自行产生。
在一条典型供应链中:材料供应商→电芯企业→电池系统供应商→整车厂/进口商→欧盟市场,最终承担法规义务的欧洲买方,很可能需要依赖多层供应商才能完成Battery Passport。这也是Battery Passport带来的核心变化之一:
- 合规责任可能集中于一个主体,但数据生成却分散在整个供应链。
- 过去,采购合同主要关心产品是否符合标准、是否存在质量缺陷以及是否按时交货。
未来还需要增加一个新的问题:供应商能否持续、准确并以可验证的方式提供法规要求的数据?
五、真正的问题:现有采购合同可能没有解决“数据责任”
对于很多欧洲企业而言,现在最值得检查的可能并不是IT系统,而是现有采购合同。传统采购合同通常已经包含产品合规、质量保证、变更通知、审计和赔偿等条款,但这些条款未必足以解决Battery Passport项下的数据问题。该等企业至少需要重新审视六类事项:
(一)数据提供:谁负责提供数据?
合同是否明确要求供应商提供Battery Passport所需的适用数据?更重要的是,供应商究竟只需要提供自己已经拥有的信息,还是还需要继续向二级、三级供应商收集数据?
如果合同只是笼统规定:“供应商应提供适用欧盟法律要求的一切信息(Supplier shall provide all information required under applicable EU laws)”,实际执行时往往并不足够。真正需要回答的是:哪些信息必须由供应商提供?哪些信息需要继续向上游追溯?如果上游无法提供,供应商承担什么责任?
(二)数据准确性:谁保证数据准确?
“提供数据”和“保证数据准确”是两种不同的义务。欧洲买方可能会要求供应商保证相关信息:准确、完整且不具有误导性。但中国供应商则需要区分:自己直接产生的数据;第三方检测机构形成的数据;上游供应商提供的数据。这三类信息并不一定适合承担相同程度的保证责任。具体责任标准仍取决于交易结构、供应商对数据的控制和验证能力以及双方的谈判地位。
(三) 数据更新:发生变化后谁负责更新?
Battery Passport不是静态文件。生产地点、材料配方、关键原材料供应来源或者产品参数发生变化时,应先判断该变化是否影响适用的数据点,再据此确定是否需要更新以及是否触发对买方的通知义务。法规并未统一规定任何一类变化必然触发所有Battery Passport数据的更新。
因此,合同需要明确:哪些变化需要启动数据复核或更新程序,以及相应的通知和更新时限。否则,供应链或产品已经发生变化,而Battery Passport仍然使用受影响的旧数据,就可能造成合规风险。
(四)支持性证据:买方能否要求底层证据?
未来企业真正需要的往往不只是一张Excel表格。如果监管机构质疑某项数据,例如再生材料比例或供应链信息,企业需要能够回答:这个数字来自哪里?因此,合同可能需要进一步要求供应商提供:测试报告、供应商声明、认证文件、追溯记录以及其他支持性证据。
数据义务正在从单纯的“提供信息”逐渐发展为“提供信息及能够支持和验证该信息的证据”。
(五)审计:买方能否核验数据?
如果某项关键数据完全来自供应商自己的声明,买方是否有权核验?是否可以要求第三方验证?是否可以在监管调查、数据异常或供应链发生重大变化时启动专项审计?
与此同时,审计权也不能无限扩大。电池行业的材料配方、工艺参数和供应商名单往往属于高度敏感的商业秘密,因此合同必须同时处理监管透明与商业秘密保护之间的平衡。
(六)责任:错误数据造成损失怎么办?
这很可能成为未来谈判最激烈的问题:如果供应商提供错误信息,导致欧洲客户Battery Passport数据不准确,并进一步造成产品上市延迟、监管整改、客户索赔甚至召回,供应商是否承担赔偿责任?损失是否包括监管处罚、召回费用、停产损失以及间接损失?
未来,Battery Passport相关合同条款很可能像产品合规条款一样,逐步成为欧洲电池和汽车采购合同中的标准条款。但真正有意义的条款必须回答:谁提供数据、谁保证数据、谁更新数据、谁保存证据、谁接受审计,以及错误数据造成损失后谁承担责任。
六、中国供应商也不宜无限接受“数据责任下沉”
对于中国供应商而言,Battery Passport也并不是简单满足欧洲客户要求即可。随着欧盟监管要求沿供应链不断向上游传导和落实,中国企业可能在新的采购合同和供应商行为准则中看到越来越广泛的数据保证、审计权和赔偿义务。其中,至少有以下几个问题需要特别关注。
第一,区分自有数据(Own Data)和第三方数据(Third-party Data)
供应商可以对自己直接产生并控制的数据承担较高程度的准确性责任。如果数据来自上游材料企业、矿业企业或第三方检测机构,供应商在谈判中可结合其合理验证能力,争取采用与自有数据不同的责任标准。否则,一级供应商可能事实上承担其无法完全控制的全球供应链数据风险。
第二,对审计权设置边界
欧洲客户为了履行Battery Passport义务要求审计,并不意味着其可以无限访问供应商的全部生产和供应链信息。合同可以对审计目的、范围、频率、提前通知、第三方审计机构以及保密义务作出限制。对于高度依赖配方、材料技术和供应商网络形成竞争优势的企业,这一点尤其重要。
第三,不要把Battery Passport等同于“全部公开”
Battery Passport实行分层访问,并非所有信息都会向公众开放。《欧盟电池法规》附件十三已规定基本的访问权限框架;但截至目前,第77条第9款要求的实施法案尚未出台,欧盟委员会现有时间表将其列于2026年第四季度。因此,具有正当利益的主体范围以及其下载、分享、公布和再利用相关信息的具体权限,仍有待实施法案进一步明确。
因此,如果欧洲客户以“Battery Passport要求”为理由要求供应商全面披露原材料来源、配方或者供应商名单,中国企业首先应确认:相关信息是否属于适用于该电池的数据点,客户是否确有必要取得该信息,以及能否通过保密、限用或分层访问措施降低商业秘密风险。
第四,赔偿责任应与可控制的数据风险匹配
Battery Passport不应成为欧洲买方将全部欧盟合规风险无限下沉给亚洲供应商的工具。
中国供应商在谈判中可争取使责任结构充分考虑:数据由谁产生、供应商是否能够合理验证、错误是否由供应商造成、供应商是否存在故意或重大过失,以及数据错误与最终损失之间是否存在因果关系。换言之,供应商需要承担与其数据义务相匹配的责任,但不应仅因提供底层数据,就当然取代欧洲买方承担相关合规责任。
七、未来半年,企业真正需要的是一张“数据责任地图”
对于欧洲买方和中国供应商而言,当前最实用的准备工作之一,是建立一张电池护照数据责任矩阵(Battery Passport Data Responsibility Matrix)。
举例如下。责任矩阵不只是回答“需要什么数据”,而是把每一个适用数据点映射到具体责任主体。
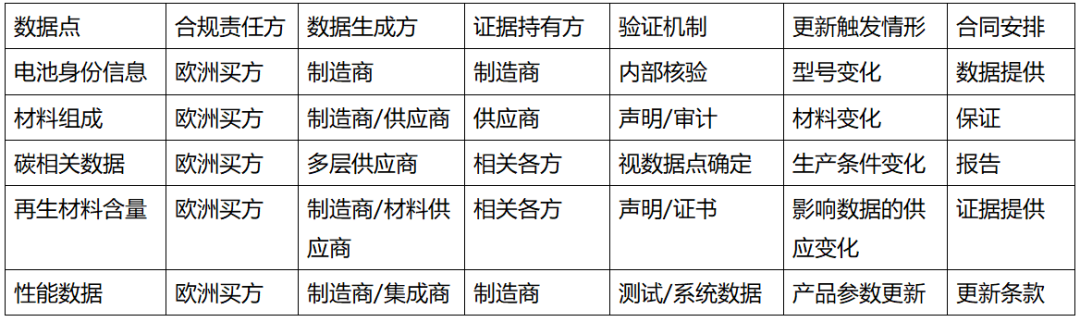
这张表的价值,是把抽象的欧盟法规义务转化为具体的供应链管理任务。需要强调的是,矩阵中的数据生成方、证据持有方和验证机制等是企业根据实际供应链所作的治理安排,并非《欧盟电池法规》直接规定的法律定义。
企业在未来半年至少可以推进以下五项工作:
- 步骤一:范围确认。确认哪些产品自2027年2月18日起实际适用Battery Passport。
- 步骤二:责任映射。把适用数据点映射至内部部门和供应商。
- 步骤三:差距分析。确认哪些数据已经具备,哪些缺少支持性证据,哪些仍需向更上游收集。
- 步骤四:合同完善。修改采购协议、供应商行为准则、质量协议及数据附件,重点补充数据提供、准确性、更新、审计、证据和责任条款。
- 步骤五:证据体系建立。建立能够在监管调查发生时快速还原数据来源和验证过程的证据体系。
最终目标不应只是建立一个数据库,而是形成“Data→Source→Evidence→Verification→Update→Responsibility”的完整链条。
结语:Battery Passport真正改变的是供应链责任结构
Battery Passport经常被理解为一个数字产品护照项目。但对于汽车、电池和储能产业而言,它真正改变的可能不是二维码,而是供应链责任结构。
在传统产品合规模式下,企业主要关心产品是否符合欧盟标准;未来还必须进一步回答:支撑产品合规的数据是否准确、可追溯、可验证并能够持续更新。这意味着,欧洲市场的产品合规正在从单纯的产品合规,进一步延伸为产品合规、数据合规与供应链合规。
- 对于欧洲买方而言,最大的风险是:承担欧盟相关合规责任的同时却无法从供应链取得可靠数据。
- 对于中国供应商而言,最大的风险则是:在满足客户Battery Passport要求的过程中,接受超过自身实际控制能力的数据保证、审计和赔偿责任。
因此,未来半年真正需要重新设计的不只是Battery Passport本身,更重要的是欧洲买方与中国供应商之间的数据权利、证据义务和风险分配机制。
欧盟法律明确由将电池投放市场的经济运营商对监管机构承担电池护照信息准确、完整并保持更新的法定义务;而供应链内部最终由谁承担数据错误的商业后果,则很大程度上取决于企业今天如何设计合同和治理体系。
(原标题:孙庆南等:欧盟电池护照新规距生效只剩半年——欧洲买方和中国供应商应该如何重新分配“数据责任”?)
作者:
- 孙庆南,大成上海高级合伙人;专业领域:房建与能源、跨境投资与贸易、公司与并购重组、合规与风险控制;邮箱:nancy.sun@dentons.cn
- 李天涵,大成上海律师;邮箱:tianhan.li@dentons.cn
特别声明:大成律师事务所严格遵守对客户的信息保护义务,本篇所涉客户项目内容均取自公开信息或取得客户同意。全文内容、观点仅供参考,不代表大成律师事务所任何立场,亦不应当被视为出具任何形式的法律意见或建议。